Linfinity Control Center

Zugänge für Ihre Anwendungen zentral steuern.

Legen Sie fest, welche Organisationen und Benutzer Ihre angebundenen Programme nutzen dürfen. Fachdaten und Detailrechte bleiben in der jeweiligen Anwendung.

Eigene Software Direkt mit dem Entwickler

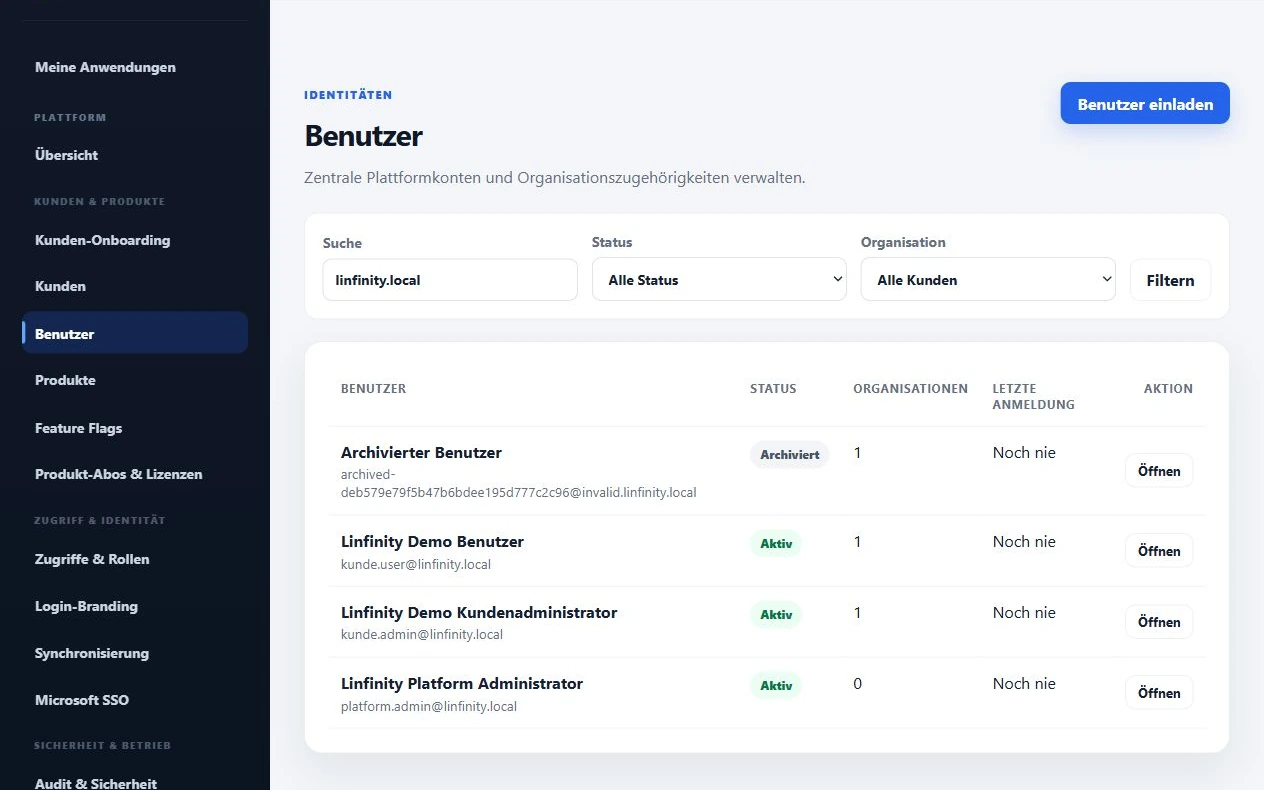
Linfinity Control Center: Benutzerverwaltung mit Kontostatus und Organisationszugehörigkeit anhand von Demokonten
Linfinity Control Center · Benutzerverwaltung mit Demokonten
Im Arbeitsalltag

Von der Kundenorganisation zum Produktzugang.

Sie legen die Organisation an, ordnen Benutzer zu und geben Anwendungen frei. Bei Pflegekern ist die Kontoverknüpfung bereits angebunden; fachliche Rechte und Patientendaten bleiben dort. Weitere Anwendungen werden einzeln über ihre Schnittstellen angeschlossen.

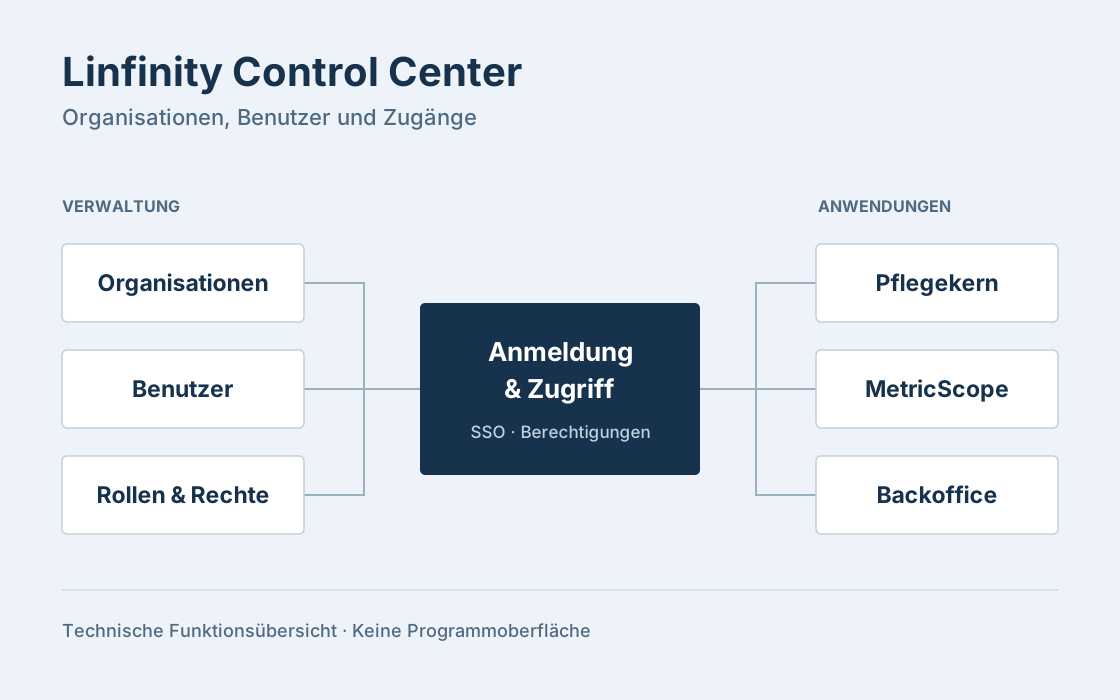
Linfinity Control Center: schematische Übersicht der Organisations-, Benutzer- und Zugriffsverwaltung
Schematische Funktionsübersicht
  1. Organisationen führen.

    Kunden, Mitgliedschaften und Zuständigkeiten zuordnen.

  2. Zugänge vergeben.

    Anwendungen, Produktrollen und technische Lizenzen freigeben.

  3. Programme starten.

    Freigegebene Anwendungen über ein gemeinsames Portal erreichen.

Der Funktionsumfang

Von der Kundenanlage bis zum laufenden Betrieb.

Sie verwalten Kunden und Konten, steuern Anmeldung und Lizenzen und betreuen unterstützte Instanzen. Schnittstellen verbinden diese Aufgaben mit Ihren Fachanwendungen.

Öffnen Sie den Bereich, den Sie genauer kennenlernen möchten.

Kunden und Benutzerkonten

Kunden und Organisationen

Jede Kundenorganisation wird als eigener Mandant geführt. Organisationsdaten, Einstellungen und Domains werden gemeinsam verwaltet. Ein DNS-Nachweis prüft, ob eine Domain tatsächlich zur Organisation gehört. Organisationen lassen sich aktivieren, sperren oder archivieren.

Beim Onboarding werden Organisation, verantwortlicher Administrator, Domain und benötigte Produktfreigaben zusammen eingerichtet. Eine Person kann mehreren Organisationen angehören; Rollen und Zugänge werden für jede Zugehörigkeit getrennt vergeben.

Benutzerkonten und Einladungen

Profile, Kontostatus und Organisationszugehörigkeiten werden zentral gepflegt. Einladungen enthalten die vorgesehenen Rollen und Produktzugänge; sie lassen sich erneuern oder widerrufen. Das Onboarding kann erneut angestoßen werden, sein Bearbeitungsstand bleibt sichtbar. Für die administrative Kontobetreuung stehen auch E-Mail-Bestätigung sowie reguläre oder temporäre Passwörter zur Verfügung.

Konten können aktiviert, gesperrt oder deaktiviert werden. Davon getrennt lassen sich einzelne Organisationsmitgliedschaften aktivieren, aussetzen oder beenden. Bei einem Austritt können personenbezogene Plattformdaten gezielt archiviert oder anonymisiert werden; fachliche Daten in anderen Anwendungen benötigen ihre eigene Bearbeitung.

Berechtigungen und Anmeldung

Rollen und Zugriffsentscheidungen

Plattform-, Organisations- und Produktrollen trennen Zuständigkeiten, beispielsweise für Benutzerverwaltung, Lizenzen, Sicherheit, Support oder Audit. Produktzugänge werden pro Organisation und Person vergeben, ausgesetzt oder entzogen. Eigene Produktrollen bilden zusätzliche Aufgaben ab.

Eine Zugriffsentscheidung berücksichtigt Kontostatus, Organisation, Mitgliedschaft, Produktstatus, technische Freigabe und persönliche Zuweisung. Eine Zugriffsvorschau hilft bei der Prüfung; die Diagnose erklärt fehlende Freigaben. Besondere Verwaltungsrollen sind geschützt, und der letzte aktive Hauptadministrator kann nicht versehentlich entfernt werden. Die Fachanwendung prüft anschließend ihre eigenen Detailberechtigungen.

Gemeinsame Anmeldung und Unternehmens-SSO

Keycloak und OpenID Connect bilden die gemeinsame Anmeldung für angeschlossene Anwendungen. Microsoft Entra ID kann als Unternehmensanmeldung eingebunden werden. SSO-Verbindungen werden pro Organisation konfiguriert, geprüft, aktiviert oder gesperrt; Verbindungs- und Synchronisationsstände bleiben nachvollziehbar.

Entra-Gruppen lassen sich Organisationsrollen, Produktzugängen und Produktrollen zuordnen. Daraus abgeleitete Berechtigungen werden synchronisiert. Bei unterstützten Sperrungen oder Widerrufen können laufende Sitzungen beendet werden. Welche Anwendungen diesen Ablauf unterstützen, wird bei der Anbindung geprüft.

Anwendungsportal und Kundenverwaltung

Anwendungsportal

Das Portal zeigt die für die jeweilige Organisation freigegebenen Anwendungen und öffnet sie im passenden Organisationskontext. Mitarbeitende finden ihre Arbeitsprogramme an einer gemeinsamen Stelle. Eingeschränkte Zugänge werden mit verständlichen Gründen angezeigt.

Wer für mehrere Organisationen arbeitet, kann in jeder davon andere Produkte und Aufgaben haben. Der gewählte Kontext bestimmt deshalb die verfügbaren Anwendungen. Pflegekern besitzt eine konkrete Produktanbindung für Identität, Organisation und Zugangsfreigabe. Weitere Anwendungen werden einzeln über die vorgesehenen Schnittstellen angeschlossen; Fach- und Patientendaten bleiben im Fachprodukt.

Kundenverwaltung und Login-Gestaltung

Kundenadministratoren verwalten innerhalb ihrer Berechtigungen Mitglieder, Einladungen, Produktzugänge, Lizenzinformationen, SSO-Einstellungen und Audit-Einträge. So können Kunden ihre täglichen Verwaltungsaufgaben selbst bearbeiten, ohne Zugriff auf die gesamte Plattform zu erhalten.

Die Login-Seite kann pro Produkt und Organisation gestaltet werden: Logo, Hintergrund, Farben, Überschrift und Beschreibung bauen auf Produktvorgaben mit organisationsbezogenen Anpassungen auf. Ein Organisationskontext vor der Anmeldung unterstützt die passende Darstellung. Diese Gestaltung bezieht sich auf den Login; sie bedeutet keine vollständige Umgestaltung aller Fachanwendungen.

Lizenzen und Funktionsfreigaben

Produkte, Pakete und Lizenzen

Der zentrale Katalog führt mehrere Produkte mit Metadaten, Zieladressen, Darstellung, Sichtbarkeit und Status. Pakete beziehungsweise Pläne bündeln Module und Vorgaben. Organisationen erhalten technische Produktfreigaben mit Laufzeit, Test- oder Kulanzphase; Freigaben lassen sich aktivieren, aussetzen oder beenden. Module und zugehörige Limits können pro Kunde festgelegt werden.

Unterstützt werden die Lizenzmodelle „Pro Organisation“ und „Benannte Benutzer“. Die Belegung benannter Benutzerplätze bleibt sichtbar; zusätzliche Zuweisungen werden gegen das verfügbare Limit geprüft. Hier geht es um die technische Nutzungsfreigabe. Preise, Rechnungen, Zahlungen und kaufmännische Verträge gehören ins Backoffice.

Funktionsfreigaben und Feature Flags

Feature Flags schalten einzelne Produktfunktionen gezielt frei. Definitionen und Standardwerte werden pro Produkt geführt. Für eine Organisation können abweichende Werte mit Begründung und optionalem Ablaufdatum festgelegt werden.

Angeschlossene Anwendungen können die wirksamen Freigaben über eine Schnittstelle abfragen und in ihrer Oberfläche berücksichtigen. Damit lassen sich beispielsweise ausgewählte Funktionen für eine Organisation bereitstellen oder zeitlich begrenzt erproben, ohne den Produktstandard für alle Kunden zu ändern.

Softwarebetrieb und Nachvollziehbarkeit

Kundeninstanzen und Softwarebetrieb

Ein Provisionierungsagent unterstützt die Einrichtung und den Betrieb geeigneter Kundeninstanzen. Bereitstellungsschritte und ihr Status, Agenten- und Instanzzustand sowie Sicherungsstände werden zusammengeführt. Für unterstützte Konfigurationen stehen Gesundheitsprüfung, Neustart, Wartung, lokale und externe Backups sowie Wiederherstellung zur Verfügung.

Zielversionen und gestaffelte Updates werden mit ihrem Bearbeitungsstand geführt. Bei unterstützten App-Updates ohne Datenbankmigration kann ein fehlgeschlagener Gesundheitscheck automatisch das vorherige Anwendungsimage wiederherstellen. Verwaltete Hostwechsel enthalten Prüf- und Wiederherstellungsschritte; technische Außerbetriebnahme gehört ebenfalls zum Ablauf. Der Agent ist aktuell besonders auf Pflegekern ausgerichtet. Bereitstellung und Betriebsfunktionen hängen vom unterstützten Produkt und seiner Deployment-Konfiguration ab.

Audit, Support und Synchronisation

Verwaltungsänderungen und relevante Ereignisse werden protokolliert. Audit-Einträge lassen sich suchen, filtern und exportieren; eine Benutzerdiagnose hilft bei der Klärung von Zugriffsproblemen. Betriebsübersichten und administrative Hinweise machen offene Aufgaben sichtbar.

Fehlgeschlagene Synchronisationen werden mit ihrem Status geführt und können erneut verarbeitet werden. Hintergrundprozesse unterstützen wiederholte Zustellversuche. Organisationsbezogene Plattformdaten können exportiert werden; Kunden-Offboarding und Benutzeranonymisierung unterstützen die geordnete Beendigung der Nutzung. Dieser Export betrifft die Plattformdaten, nicht automatisch die Daten sämtlicher Fachanwendungen.

Schnittstellen und Anbindung

Schnittstellen und .NET SDK

APIs stellen Organisationskontext, Produkte, Zugriffsprüfungen, Produktbenutzer und unterstützte Deployment-Vorgänge bereit. Das .NET SDK erleichtert den Anschluss einer Anwendung: Sie kann zentrale Benutzer anlegen oder verknüpfen, Konto- und Onboarding-Status abfragen und ihren eigenen Produktzugang widerrufen.

Technische Zugriffe verwenden begrenzte OAuth-Berechtigungen. Eine Produktanbindung erhält nur die vorgesehenen Zuständigkeiten; ein Widerruf für ein Produkt entzieht nicht pauschal andere Produktzugänge. Die zentrale Administration unterstützt außerdem die Registrierung von Anwendungen und Rollen in Keycloak. Pflege-, Dienstplan-, Arbeitszeit- und Abrechnungsdaten bleiben in der jeweiligen Fachanwendung.

Vorbereitete Backoffice-Anbindung

Eine technische Schnittstelle für Freigaben aus dem Linfinity Backoffice ist vorbereitet. Sie kann Produkt-, Paket- und Modulfreigaben sowie Benutzerplatz-Limits mit Wirksamkeitsdatum übernehmen. Wiederholte Übertragungen werden ohne doppelte Zuordnung verarbeitet; die Reihenfolge der Änderungen wird berücksichtigt.

Die Verbindung betrifft technische Freigaben. Preise, Rechnungen, Zahlungen und kaufmännische Vertragsführung bleiben im Backoffice. Für den Einsatz gilt der gesonderte Freigabestand im Produktstatus.

Status der Backoffice-Anbindung
Einstieg & Einrichtung

Erst kennenlernen. Dann den Umfang festlegen.

Wir betrachten Ihren Ablauf, zeigen die vorhandenen Funktionen und klären Einrichtung und mögliche Ergänzungen.

Produktstatus im Überblick

Im Produkt vorhanden
Organisationen, Benutzer, Rollen und Produktzugänge zentral verwalten. Pflegekern besitzt eine konkrete Anbindung für Identität, Organisation und Produktfreigabe.
Bei der Einführung einzurichten
Organisationen, Anmeldeverfahren, Rollen und Zugänge der benötigten Anwendungen. Agentbetrieb gilt für unterstützte Produkte und Konfigurationen.
Noch nicht produktiv freigegeben
Die vorbereitete Backoffice-Synchronisierung für technische Produktfreigaben. Sie ist kein produktiver Austausch kaufmännischer Daten.
Vor Ihrer Entscheidung

Ihre Fragen zum Produkt.

Was die Anwendung heute leistet und was bei der Einführung geklärt wird.

Wo bleiben die Daten meiner Fachanwendungen?

Linfinity Control Center verwaltet gemeinsame Identitäten, Organisationen, Zugänge, technische Lizenzen und unterstützte Betriebsabläufe. Patienten, Pflegeprozesse, Dienstpläne, Arbeitszeiten und kaufmännische Vorgänge bleiben in den jeweiligen Fachanwendungen. Diese prüfen auch ihre eigenen Detailberechtigungen.

Kann eine Person für mehrere Organisationen arbeiten?

Ja. Ein zentrales Konto kann mehrere Organisationsmitgliedschaften besitzen. Jede Mitgliedschaft hat eigene Rollen und Produktzugänge; beim Start einer Anwendung wird der passende Organisationskontext berücksichtigt.

Welche Lizenzmodelle werden unterstützt?

Unterstützt werden „Pro Organisation“ und „Benannte Benutzer“. Benutzerplatz-Limits werden bei Zuweisungen geprüft. Abrechnung nach gleichzeitigen Benutzern, Mitarbeitendenzahl oder gemessenem Verbrauch wird damit nicht zugesagt.

Kann jede Anwendung automatisch bereitgestellt werden?

Die agentengestützten Betriebsfunktionen gelten für unterstützte Produkte und Deployment-Konfigurationen, aktuell insbesondere Pflegekern. Vor einer Einführung prüfe ich, welche Einrichtung, Backups, Updates und Wiederherstellungen für die konkrete Anwendung möglich sind.

Ist die Backoffice-Synchronisierung bereits verfügbar?

Die Anbindung ist für technische Produktfreigaben vorbereitet. Den aktuellen Stand finden Sie im sichtbaren Produktstatus. Kaufmännische Daten verbleiben im Backoffice.

Produktstatus ansehen
Zum Vertiefen

Details für Ihren konkreten Einsatz.

Zusammenspiel und SchnittstellenWelche Informationen verbunden werden und wo sie bleiben

Eine zentrale Identität. Getrennte Fachaufgaben.

Ein Pflegekern-Mitarbeiter wird mit seinem zentralen Konto verknüpft. Linfinity Control Center führt Identität, Organisation und Produktfreigabe; Pflegekern ergänzt seine fachlichen Rechte. Einladung, Status und produktbezogener Widerruf lassen sich über die vorhandene Anbindung betreuen.

Die gemeinsame Zugangsverwaltung erhält den Kontobezug. Pflege- und Patientendaten bleiben in Pflegekern; kaufmännische Daten bleiben im Backoffice. Weitere Anwendungen werden einzeln angeschlossen. Für die vorbereitete Backoffice-Synchronisierung gilt der Produktstatus.

Ein konkreter Anschluss: ein Mitarbeiterzugang für Pflegekern.

Die vorhandene Pflegekern-Anbindung verbindet den fachlichen Mitarbeiter mit einer zentralen Identität. Organisation, Produktfreigabe und fachliche Rechte erfüllen dabei unterschiedliche Aufgaben.

Konto anlegen oder verknüpfen

Die berechtigte Verwaltung legt in Pflegekern einen zentralen Zugang an oder verknüpft den Mitarbeiter mit seinem bestehenden Linfinity-Konto. Die Anbindung verwendet die für die Pflegekern-Instanz eingerichtete Organisation.

Produktzugang prüfen

Linfinity Control Center führt Identität und grundlegende Pflegekern-Freigabe. Pflegekern prüft anschließend seine fachlichen Detailrechte. Pflegeakte, Touren, Qualifikationen und Dienstplandaten verbleiben in Pflegekern.

Änderungen gezielt betreuen

Status und Einladung lassen sich über die Anbindung prüfen. Ein produktbezogener Widerruf entzieht den Pflegekern-Zugang; andere Produktzugänge werden dadurch nicht pauschal beendet. Die konkrete Einrichtung und das Verhalten des jeweiligen Betriebs werden vor Einführung geprüft.

Stand der Backoffice-Verbindung
Einführung und AnleitungenVorbereitung, Datenübernahme und Lernmaterialien
So starten Sie

So starten Sie mit Linfinity Control Center.

Beginnen Sie mit einer Kundenorganisation und einer konkret benötigten Produktanbindung. So werden Anmeldung, Rollen und Zugangsentscheidungen an einem überschaubaren Umfang nachvollziehbar.

Im ersten Austausch
Wir betrachten die Organisationsstruktur, Benutzerrollen und den Weg von der Einladung bis zum Produktzugang. Pflegekern zeigt eine vorhandene Anbindung.
Für Ihr Angebot
Benötigt werden die Anwendungen, Organisationen, vorgesehenen Nutzerrollen, vorhandenen Anmeldeverfahren und Anforderungen an den unterstützten Betrieb.
Für die Einführung
Organisation und Rollen werden eingerichtet; Anmeldung, Produktfreigabe und produktbezogener Entzug werden mit Testkonten geprüft.

Mehr zu Umfang, Zuständigkeiten und den Vereinbarungen: Zusammenarbeit mit Linfinity.

Einstieg & Wissen im Alltag

Mit Linfinity Control Center vertraut werden.

Der folgende Kurzleitfaden erklärt den Unterschied zwischen einer Mitgliedschaft, einem Produktzugang und fachlichen Rechten. Er ist ohne Anmeldung lesbar.

Kurzleitfaden · direkt hier lesenEinen Produktzugang richtig einordnen

Sie benötigen eine für die jeweilige Organisation freigegebene Verwaltungsrolle. Verfügbare Aktionen richten sich nach Ihren Rechten.

  1. Die Organisation prüfen

    Öffnen Sie den betreffenden Benutzer in der richtigen Organisation. Prüfen Sie den Status der Mitgliedschaft und die zugewiesenen Kundenrollen.

  2. Den konkreten Produktzugang ansehen

    Im Bereich „Produktzugriffe“ werden vorhandene Zuweisungen, ihr Status und die Produktrollen angezeigt. Prüfen Sie das tatsächlich benötigte Produkt; ein zentraler Benutzer erhält nicht automatisch jede Anwendung.

  3. Fachrechte getrennt betrachten

    Ein erlaubter Produktzugang ersetzt keine fachliche Berechtigung in Pflegekern. Mitarbeiterzuordnung, Fachrolle und sichtbarer Datenbereich werden zusätzlich in der Fachanwendung berücksichtigt.

Ergebnis einordnen: Die zentrale Verwaltung betrifft Identitäten und Zugänge. Pflegeakten, Dienstpläne oder kaufmännische Daten werden dadurch nicht automatisch zwischen Produkten ausgetauscht.

Dieser Kurzleitfaden ist frei lesbar. Den weiteren Einführungsbedarf sowie verfügbare vertiefende Anleitungen und persönliche Unterstützung stimmen wir für Ihre Organisation ab.

Technische GrundlagenAufbau, Daten und Verarbeitung nachvollziehen
Technisch erklärt · Linfinity Control Center

Die gemeinsame Steuerungsebene für mehrere Softwareprodukte.

Technisch ist Linfinity Control Center eine SaaS Control Plane: die Verwaltungs- und Steuerungsebene einer Produktlandschaft. Sie führt Identitäten, Mandanten, Rollen, technische Nutzungsfreigaben und unterstützte Betriebsaufgaben zusammen. Ein Mandant ist dabei eine getrennt verwaltete Kundenorganisation; eine Person kann zu mehreren Mandanten gehören.

Technische Abläufe und Grundlagen ansehen
  • Identität und Zugriff verbinden

    Keycloak übernimmt die zentrale Anmeldung über OpenID Connect; Organisations-SSO kann Microsoft Entra ID einbinden. Die Plattform prüft Konten, Mitgliedschaften, technische Freigaben und Produktrollen. Die Fachanwendung prüft ergänzend ihre eigenen Daten- und Funktionsrechte.

  • Anwendungen gezielt anbinden

    APIs und das .NET SDK liefern Organisationskontext, wirksame Zugänge und Produktbenutzer. Technische OAuth-Scopes begrenzen den Zugriff auf die vorgesehenen Aufgaben. Fachliche Daten bleiben im Produkt; Hintergrundverarbeitung und Wiederholungen unterstützen die Synchronisation gemeinsamer Verwaltungsdaten.

  • Unterstützte Instanzen betreiben

    Ein Agent führt vorgesehene Bereitstellungs- und Betriebsaufgaben aus und meldet deren Zustand. Backups, Wiederherstellungen, Updates und Gesundheitsprüfungen gelten für unterstützte Produkte und Konfigurationen. Ein automatischer Image-Rollback ist bei unterstützten App-Updates ohne Datenbankmigration möglich.

Technische Grundlage
C# / .NETSQL ServerKeycloak / OpenID ConnectMicrosoft Entra IDOAuth-APIs.NET SDKProvisionierungsagent
Kontakt

Wie sollen Ihre Anwendungen zusammenarbeiten?

Besprechen wir Ihre Kundenstruktur, die benötigten Zugänge und einen sinnvollen ersten Anschluss an Linfinity Control Center.